YottaSec Haïti

Votre partenaire haïtien en cybersécurité

YottaSec Haïti est une firme de conseil en sécurité de l'information, enregistrée en Haïti auprès du Ministère du Commerce et de l'Industrie. Notre mission : offrir aux organisations haïtiennes, y compris les petites et moyennes, des conseils en sécurité accessibles et adaptés à leur réalité.

Notre approche est proactive : prévenir, détecter et répondre. Elle repose sur six services, le diagnostic de sécurité, le vCISO (RSSI virtuel), la consultation TI indépendante, la sensibilisation du personnel, les tests d'intrusion et la réponse aux incidents, pour bâtir une cyber-résilience durable.

Dirigée par Blaise Arbouet, certifié CISSP, C‑CISO et ISO 27001 Lead Implementer, l'entreprise offre des conseils indépendants : nous ne revendons aucun produit. Notre ambition est de contribuer à un environnement numérique plus sûr et plus résilient en Haïti.
Nos services en Haïti

Six services complémentaires, offerts de façon indépendante et adaptés à la réalité des organisations haïtiennes.

Professionnel qui examine des documents à son bureau, devant un ordinateur portable

Diagnostic de sécurité

Un état des lieux clair de la sécurité de votre organisation : accès, sauvegardes, appareils, pratiques et risques les plus importants. Vous obtenez un rapport simple, avec des actions classées par priorité et adaptées à vos moyens.

En savoir plus
Réunion de direction autour d'une grande table de conférence

vCISO (RSSI virtuel)

Un responsable de la sécurité à temps partiel : évaluation des risques, feuille de route de sécurité, politiques et accompagnement de votre direction, sans le coût d'un poste à temps plein.

En savoir plus
Deux professionnels en discussion autour d'un ordinateur portable

Consultation TI indépendante

Des conseils neutres sur votre stratégie technologique, votre infrastructure et vos fournisseurs. Nous ne revendons aucun produit et n'effectuons pas les correctifs, ce qui garde nos recommandations objectives.

En savoir plus
Formatrice devant un écran de présentation, face à un groupe de participants

Sensibilisation et formation

Des séances pratiques sur les pièges les plus courants : courriels frauduleux, mots de passe, appareils personnels, partage d'informations. Pas de jargon, des exemples tirés de situations que vos équipes connaissent.

En savoir plus
Code informatique affiché sur un écran, évoquant l'analyse de sécurité d'un système

Tests d'intrusion

Nous testons vos réseaux, applications et environnements infonuagiques comme le ferait un vrai attaquant, puis nous vous remettons une liste priorisée de ce qu'il faut corriger en premier.

En savoir plus
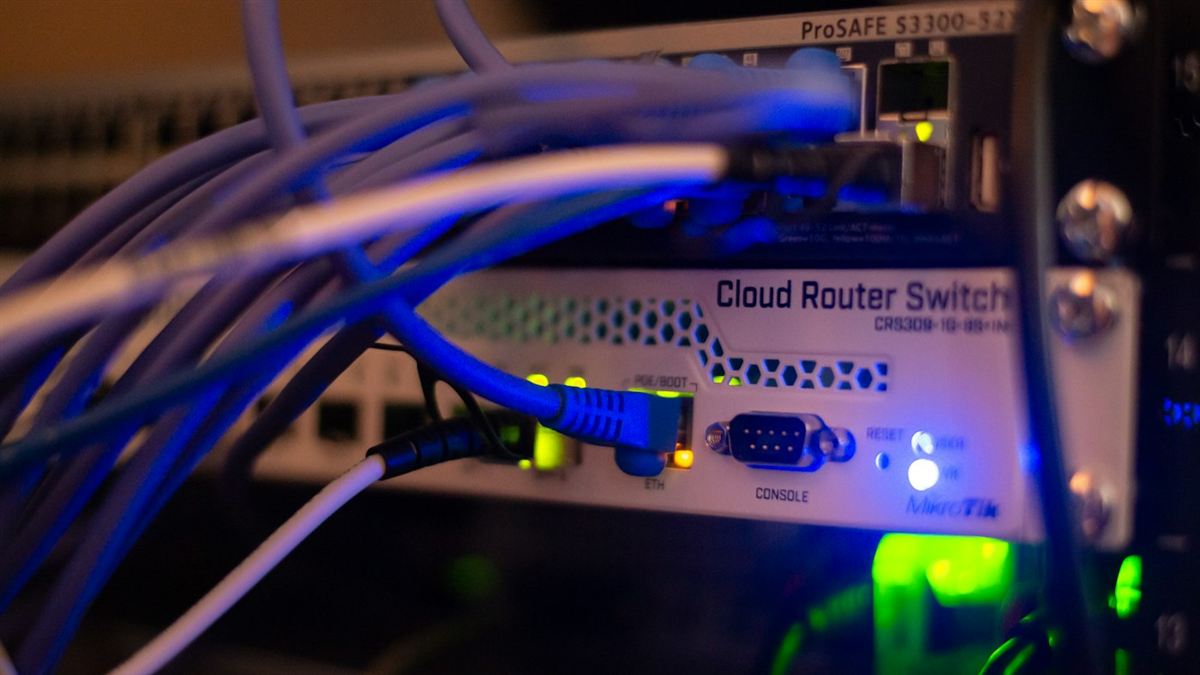
Câbles réseau branchés sur un commutateur dans une baie de serveurs

Réponse aux incidents

Lorsqu'une violation ou une attaque par rançongiciel survient, nous vous aidons à la contenir, à enquêter sur ce qui s'est passé et à rétablir vos activités, avec une communication claire à chaque étape.

En savoir plus

Comment nous travaillons

Une démarche simple et transparente, de la première conversation jusqu'au suivi des correctifs.

  1. 1

    Comprendre

    Nous écoutons votre contexte : ce que vous devez protéger, vos contraintes et vos priorités. Une consultation gratuite, sans engagement.

  2. 2

    Évaluer

    Nous menons l'évaluation ou les tests convenus, avec un périmètre clair défini avec vous au départ.

  3. 3

    Rapporter

    Vous recevez un rapport clair : un résumé pour la direction, le détail technique et des actions classées par priorité.

  4. 4

    Accompagner

    Nous présentons les résultats à votre équipe et restons disponibles pour répondre aux questions pendant les correctifs.

Les secteurs les plus exposés aux cyberattaques

Nous accompagnons les organisations de tous les secteurs, en particulier ceux que les attaquants visent en premier.

  • Banques et institutions financières
  • Transferts d'argent et paiement mobile
  • Opérateurs de télécommunications
  • Institutions publiques
  • ONG et organisations humanitaires
  • Santé
  • Éducation
  • Entreprises en croissance

Ces secteurs sont décrits d'après les tendances générales observées dans la région et dans le monde. Chaque mandat commence par l'analyse de votre situation réelle.

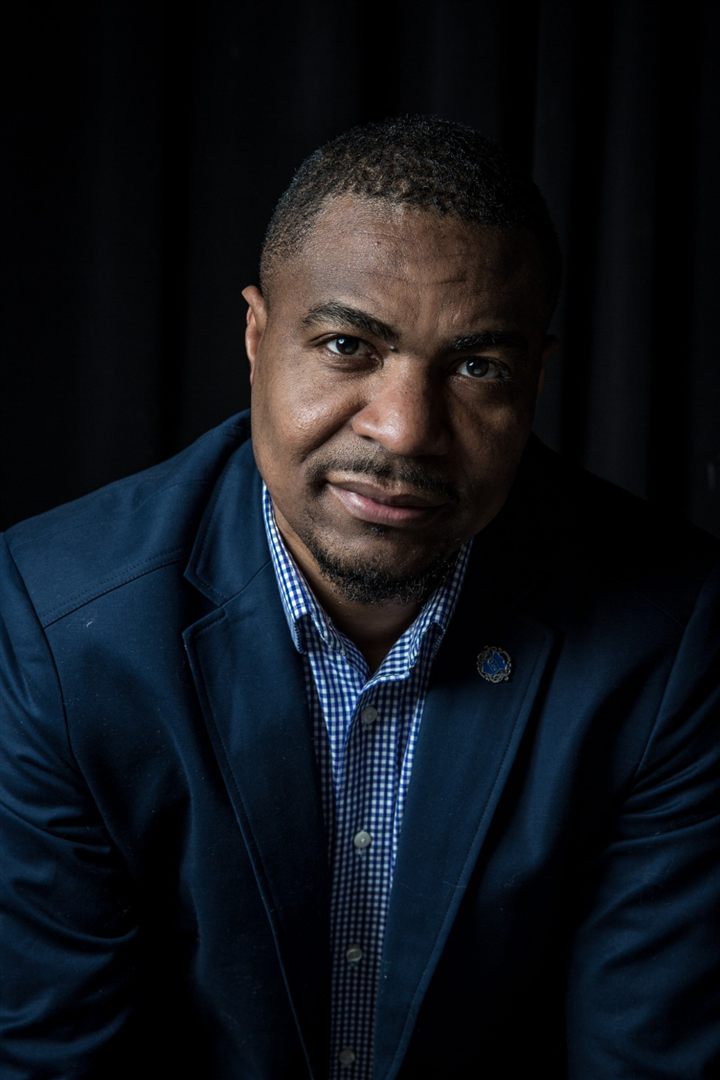
Blaise Arbouet, fondateur de YottaSec Haïti

À la tête de YottaSec Haïti

Blaise Arbouet

Fondateur · CISSP · C‑CISO · ISO 27001 LI

Blaise Arbouet cumule plus de 25 ans d'expérience en technologies de l'information et en sécurité de l'information. Titulaire des certifications CISSP, C‑CISO et ISO 27001 Lead Implementer, il détient un diplôme de 2e cycle en gouvernance, audit et sécurité des TI de l'Université de Sherbrooke.

Entrepreneur, cofondateur de Tainos CyberCon, enseignant et conférencier, il veut voir Haïti adopter les TIC comme moteur de développement économique, tout en protégeant ses infrastructures critiques.

Lire son parcours

Questions fréquentes

Comment se déroule un premier échange ?

C'est un appel ou une rencontre gratuite, sans engagement. Nous cernons votre contexte, ce que vous voulez protéger et le type d'aide dont vous avez besoin. Nous vous envoyons ensuite une proposition écrite avec le périmètre et les livrables.

La consultation est-elle vraiment gratuite ? Et le diagnostic ?

Oui, la première consultation est gratuite et sans engagement. Le diagnostic de sécurité, lui, est un service à prix fixe : le prix et les livrables sont précisés dans la proposition écrite, avant que vous vous engagiez.

Mes informations restent-elles confidentielles ?

Oui. Nous traitons toutes les informations de nos clients comme confidentielles et nous pouvons signer un accord de confidentialité avant le début d'un mandat.

Quelles organisations accompagnez-vous ?

Des organisations de tous les secteurs, en particulier : banques et institutions financières, télécommunications, institutions publiques, ONG, santé, éducation et entreprises en croissance. Chaque mandat est adapté à la taille et aux moyens de l'organisation.

Combien de temps dure un mandat ?

Cela dépend du périmètre : quelques jours pour un test ciblé, plus longtemps pour un accompagnement continu comme le vCISO. La durée est précisée dans la proposition, avant que vous vous engagiez.

Faites-vous aussi la mise en œuvre des correctifs ?

Non, volontairement. Nos services de conseil et d'évaluation sont indépendants : nous ne revendons aucun produit et nous n'effectuons pas les correctifs. Vous pouvez les confier à votre équipe ou à vos fournisseurs, et nous pouvons vérifier le résultat.

Parlons de votre sécurité

Une consultation gratuite, sans engagement, pour comprendre votre situation.

Nous contacter